SonarQubeCódigo limpio, seguro y listo para producción — en cada commit
Con SonarQube, sus equipos entregan código limpio, seguro y sostenible desde el primer commit: análisis estático para más de 30 lenguajes, detección de vulnerabilidades y un Quality Gate que impide que los problemas lleguen a producción. OSB Software se encarga del licenciamiento, la facturación en Brasil y el acompañamiento comercial.
¿Qué es SonarQube?
SonarQube es la plataforma de calidad y seguridad de código de Sonar. Analiza automáticamente el código fuente de sus repositorios en busca de bugs, vulnerabilidades, puntos sensibles de seguridad y problemas de mantenibilidad, convirtiendo cada análisis en una lista objetiva de correcciones — con explicación, ejemplos de código y la ubicación exacta del problema.
Está disponible como SonarQube Server (instalado en su propia infraestructura), SonarQube Cloud (SaaS) y SonarQube IDE (extensión gratuita para VS Code, IntelliJ, Visual Studio y Eclipse), acompañando el código desde el editor hasta el pipeline de CI/CD. OSB Software ayuda a dimensionar la edición y el volumen de líneas de código ideales para su operación.
Calidad y seguridad medidas, no estimadas
Los indicadores que SonarQube devuelve al equipo en cada análisis.
Clean as You Code: calidad sin grandes proyectos de refactorización
El camino que recorre cada commit hasta llegar a producción:
Escribe
SonarQube IDE señala los problemas dentro del editor, mientras el código aún se está escribiendo — antes del commit.
Analiza
En cada push, el scanner se ejecuta en el pipeline de CI/CD y evalúa bugs, vulnerabilidades, cobertura y duplicación.
Revisa
El resultado se publica en el propio pull request, comentado en GitHub, GitLab, Bitbucket o Azure DevOps.
Quality Gate
Si el código nuevo no cumple los criterios, el gate reprueba y el merge se bloquea. Si cumple, el flujo continúa sin fricción.
Entrega
El código llega limpio a producción, y el historial del proyecto muestra la evolución de la calidad release tras release.
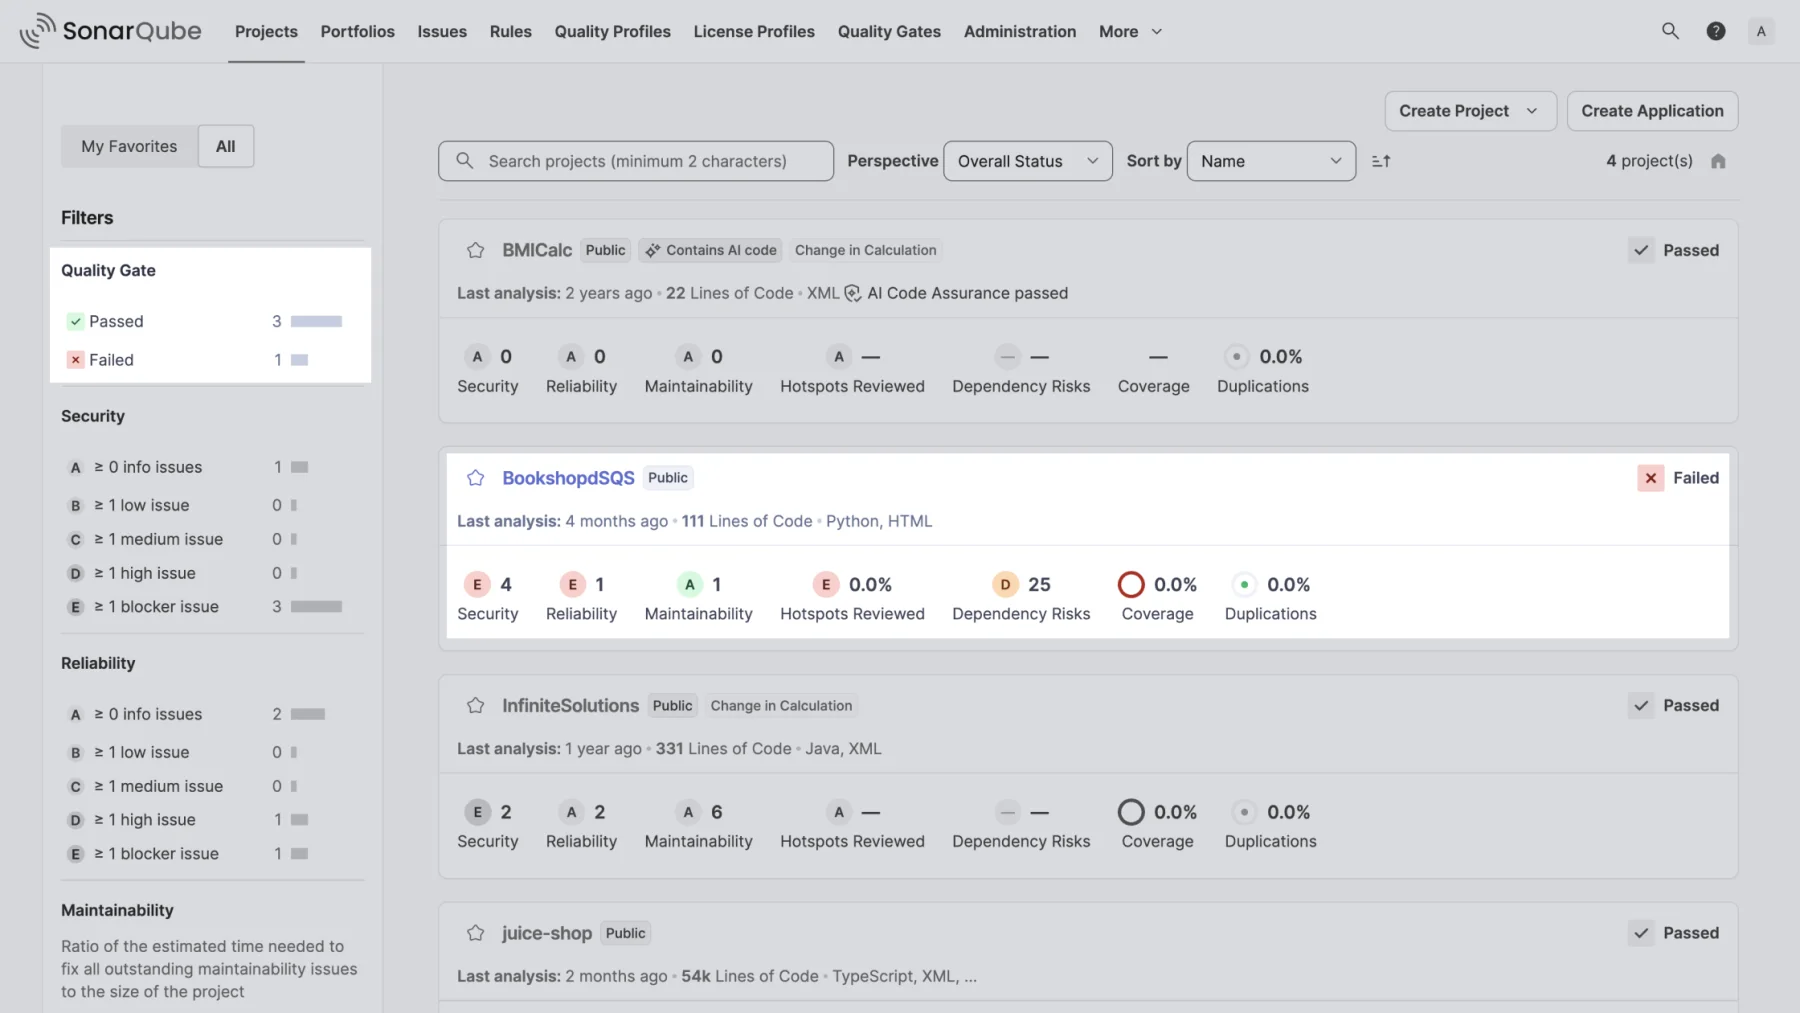
El panel que su equipo abrirá todos los días
Todos los proyectos, el estado del Quality Gate y las notas de cada métrica en una sola pantalla — con filtros por severidad para atacar primero lo que importa.
- Estado Passed/Failed del Quality Gate proyecto por proyecto
- Filtros por seguridad, confiabilidad y mantenibilidad
- Marcación de los proyectos que contienen código generado por IA
- Último análisis, lenguajes y tamaño de la base en líneas de código
SonarQube para cada frente de su ingeniería
El análisis estático de SonarQube convierte la percepción en números: bugs, code smells y deuda técnica dejan de ser opinión en el code review y pasan a ser criterio objetivo.
Análisis Estático Continuo
Cada push se analiza automáticamente, sin depender de que alguien recuerde ejecutar la verificación.
Reglas Explicadas
Cada issue trae el porqué, ejemplos de código correcto e incorrecto y el enlace a la regla aplicada.
Deuda Técnica Estimada
El esfuerzo de corrección se convierte en tiempo, lo que permite priorizar refactorizaciones con datos concretos.
Cobertura y Duplicación
Importe informes de cobertura de pruebas y siga los bloques duplicados que encarecen cada mantenimiento.
SonarQube actúa como SAST integrado al flujo de desarrollo, encontrando vulnerabilidades mientras el código aún es barato de corregir.
Detección de Vulnerabilidades
Inyecciones SQL, XSS, deserialización insegura y otras fallas identificadas directo en el código fuente.
Taint Analysis
Rastrea el camino de datos no confiables desde la entrada hasta el punto sensible, exponiendo la causa raíz de la falla.
Security Hotspots
Los fragmentos sensibles se separan para revisión humana, evitando falsas alarmas tratadas como vulnerabilidades.
Estándares del Mercado
Reglas mapeadas a OWASP Top 10, CWE Top 25 y PCI DSS, facilitando la evidencia en auditorías.
Los asistentes de IA aumentaron el volumen de código — y el volumen de revisión. SonarQube aplica el mismo criterio a lo que escribe la IA y a lo que escribe el equipo.
La Misma Vara para Todo el Código
El código sugerido por IA pasa por las mismas reglas de calidad y seguridad que el resto del proyecto.
Proyectos con Código de IA
Identifique qué proyectos contienen código generado por IA y siga de cerca la garantía de calidad de esas bases.
Correcciones Asistidas
Las sugerencias de corrección aceleran la resolución de las issues sin quitarle la decisión final al desarrollador.
Revisión que Escala
El gate automático sostiene lo que la revisión manual ya no alcanza a acompañar al ritmo actual de entrega.
SonarQube entra en el flujo que el equipo ya utiliza — del editor al pipeline — sin exigir cambios de proceso.
Decoración de Pull Requests
GitHub, GitLab, Bitbucket y Azure DevOps reciben el resultado del análisis dentro del propio PR.
Pipelines de CI/CD
Jenkins, GitHub Actions, GitLab CI, Azure Pipelines y otros, vía scanners para Maven, Gradle, .NET y CLI.
SonarQube IDE
Extensión gratuita para VS Code, IntelliJ, Visual Studio y Eclipse, con las mismas reglas del servidor.
Análisis de Ramas
Ramas de feature analizadas por separado, con el Quality Gate aplicado solo al código nuevo.
¿Qué licencia de SonarQube tiene sentido para su equipo?
La elección empieza por el modelo de entrega: Server, instalado en su infraestructura, o Cloud, entregado como SaaS. En ambos, el dimensionamiento es por volumen de líneas de código analizadas.
SonarQube Server
Instalado y operado en la infraestructura de su empresa — on-premises o en nube privada.
Developer Edition
Para equipos pequeños o unidades de negocio con una única instancia.
Recomendada a partir de 100 mil líneas de código- Análisis de ramas y de pull requests
- Quality profiles y quality gates personalizados
- Detección de vulnerabilidades de inyección
- Detección de secretos en el código
- AI Code Assurance y detección de código generado por IA
- Incluye C, C++, Objective-C, Swift, ABAP, T-SQL y PL/SQL
- Sincronización de reglas con SonarQube for IDE
Enterprise Edition
Para organizaciones mayores, con muchos equipos y proyectos.
Recomendada a partir de 1 millón de líneas de código- Todo lo de Developer Edition
- Portafolios y Applications con agregación de varios proyectos
- Informes de seguridad, informes PDF de proyecto e informes regulatorios
- Agrega Apex, COBOL, JCL, PL/I, RPG y VB6
- Single Sign-On (SAML), auto-aprovisionamiento vía SCIM y logs de auditoría
- Múltiples instancias de plataformas DevOps e integración con monorepo
- Reglas priorizadas en la definición del quality gate
- AI CodeFix
Data Center Edition
Para implantaciones críticas que exigen alta disponibilidad y escala horizontal.
Recomendada a partir de 20 millones de líneas de código- Todo lo de Enterprise Edition
- Redundancia de componentes
- Resiliencia de datos
- Escalabilidad horizontal
- Alto rendimiento bajo carga extrema
- Autoescalado en clúster Kubernetes
SonarQube Cloud (SaaS)
Gestionado por el fabricante — sin servidor, base de datos ni actualización que mantener.
Team
Para quien quiere análisis avanzado sin mantener infraestructura.
Proyectos privados hasta 1,9 millón de líneas de código- Análisis ilimitado de ramas y de pull requests
- Quality profiles y quality gates personalizados
- Número ilimitado de miembros en la organización
- Análisis de proyectos públicos sin límite de cantidad
- Vinculación con GitHub, Bitbucket Cloud, GitLab y Azure DevOps
- Importación automática y masiva de repositorios
Enterprise
Para organizaciones mayores que necesitan jerarquía corporativa y más funciones.
Sin límite de líneas de código — ideal a partir de 5 millones- Todo lo del plan Team
- Jerarquía corporativa agrupando varias organizaciones
- Single Sign-On (SAML) y auto-aprovisionamiento vía SCIM
- Portafolios, informes de seguridad e informes PDF de proyecto
- Lenguajes corporativos: ABAP, COBOL, RPG, PL/I y Apex
- Logs de auditoría y restricción por lista de IPs
- Onboarding de organizaciones desde múltiples plataformas DevOps
SonarQube IDE — la extensión gratuita para VS Code, IntelliJ, Visual Studio y Eclipse — complementa cualquiera de las licencias: en Connected Mode sincroniza las reglas y el Quality Gate definidos en Server o Cloud. Community Build, gratuito y open source, cubre solo la rama principal y no sustituye a las licencias comerciales.
Requisitos y Compatibilidad
Requisitos de SonarQube Server (instalado en su infraestructura) — en SonarQube Cloud no hay entorno que aprovisionar:
Integraciones y entornos soportados:
- Repositorios: GitHub, GitLab, Bitbucket (Cloud y Data Center) y Azure DevOps.
- CI/CD: Jenkins, GitHub Actions, GitLab CI, Azure Pipelines, Bitbucket Pipelines y otros vía scanner de línea de comandos.
- IDEs con SonarQube IDE: Visual Studio Code, IntelliJ IDEA (y demás IDEs de JetBrains), Visual Studio y Eclipse.
Deje de heredar deuda técnica: corrija antes del merge
La metodología Clean as You Code concentra la atención en el código nuevo o modificado. En lugar de exigir un gran esfuerzo para arreglar años de legado, el equipo mantiene el estándar en lo que escribe hoy — y la base mejora sola en cada release.
El Quality Gate funciona como el contrato de calidad del equipo: si el código nuevo no alcanza los criterios definidos (vulnerabilidades, cobertura de pruebas, duplicación, hotspots revisados), el pull request se reprueba automáticamente y el pipeline se detiene.
Cada issue viene con una explicación didáctica, ejemplos de código correcto e incorrecto y el enlace a la regla aplicada — el desarrollador aprende mientras corrige, sin depender de la revisión manual para detectar lo básico.
Con la decoración de pull requests en GitHub, GitLab, Bitbucket y Azure DevOps, el resultado del análisis aparece dentro del propio flujo de revisión, sin exigir que el equipo cambie de herramienta.
Seguridad de aplicaciones (SAST) dentro del flujo de desarrollo
SonarQube identifica vulnerabilidades y security hotspots con análisis estático y taint analysis, rastreando el camino de datos no confiables desde la entrada hasta el punto sensible del código — el origen real de inyecciones SQL, XSS y fallas similares.
Las reglas están mapeadas a estándares reconocidos por el mercado, como OWASP Top 10, CWE Top 25 y PCI DSS, lo que facilita evidenciar conformidad en auditorías internas y en homologaciones con clientes corporativos.
Gobernanza para quien tiene decenas (o cientos) de repositorios
Portfolios y Applications consolidan la salud de varios proyectos en una vista única, con evolución histórica — la lectura que los líderes de ingeniería necesitan para priorizar la inversión técnica con datos y no por percepción.
En las ediciones Enterprise y Data Center, políticas de calidad estandarizadas, gestión fina de permisos y arquitectura en clúster sostienen operaciones con muchos equipos, muchas líneas de código y requisitos estrictos de disponibilidad.
Principales dudas sobre SonarQube
¿Cuánto cuesta SonarQube?
El licenciamiento de las licencias comerciales se dimensiona por el volumen de líneas de código analizadas y por la licencia elegida — en Server: Developer, Enterprise o Data Center; en Cloud: Team o Enterprise. OSB Software prepara una propuesta personalizada después de entender el tamaño de su base de código — solicítela mediante el formulario o hable con SofIA.
¿Qué licencias de SonarQube comercializa OSB?
En el modelo auto-hospedado: SonarQube Server Developer Edition, Enterprise Edition y Data Center Edition. En el modelo SaaS: SonarQube Cloud Team y SonarQube Cloud Enterprise.
¿Qué es SonarQube?
SonarQube es la plataforma de calidad y seguridad de código de Sonar. Analiza automáticamente el código fuente en busca de bugs, vulnerabilidades, security hotspots y problemas de mantenibilidad, presentando el resultado en un panel con notas objetivas y una lista de correcciones.
¿Cuál es la diferencia entre SonarQube Server, SonarQube Cloud y SonarQube IDE?
SonarQube Server se instala en la infraestructura de su empresa, con control total sobre datos y entorno. SonarQube Cloud es la versión SaaS, sin servidor que mantener. SonarQube IDE es la extensión gratuita que lleva las reglas dentro del editor (VS Code, IntelliJ, Visual Studio y Eclipse) — los tres se complementan.
¿SonarQube es gratuito?
Community Build es gratuito y open source, con análisis de la rama principal y cobertura de los lenguajes más populares. Funciones como análisis de ramas, decoración de pull requests, detección de vulnerabilidades de inyección, portafolios y alta disponibilidad están en las licencias comerciales — Developer, Enterprise y Data Center en Server; Team y Enterprise en Cloud.
¿Cuál es la diferencia entre las licencias de SonarQube Server?
La Developer Edition agrega análisis de ramas y de pull requests, detección de vulnerabilidades de inyección y de secretos, AI Code Assurance y lenguajes como C, C++, Objective-C, Swift, ABAP, T-SQL y PL/SQL. La Enterprise añade portafolios, informes de seguridad, PDF de proyecto y regulatorios, lenguajes como Apex, COBOL, JCL, PL/I, RPG y VB6, además de SSO por SAML, SCIM, logs de auditoría y AI CodeFix. La Data Center entrega alta disponibilidad en clúster, escalabilidad horizontal y autoescalado en Kubernetes.
¿Cuál es la diferencia entre Cloud Team y Cloud Enterprise?
El Team habilita análisis ilimitado de ramas y pull requests, además de quality profiles y quality gates personalizados, para proyectos privados de hasta 1,9 millón de líneas de código. El Enterprise no tiene límite de líneas de código y agrega jerarquía corporativa entre organizaciones, SSO vía SAML y SCIM, portafolios, informes y lenguajes corporativos.
¿Qué es el Quality Gate?
El Quality Gate es el conjunto de criterios que el código debe alcanzar para ser aprobado — por ejemplo, ninguna vulnerabilidad nueva, una cobertura mínima de pruebas en el código nuevo y duplicación por debajo de un límite. Cuando el código no cumple, el análisis falla y el merge puede bloquearse automáticamente.
¿Qué significa "Clean as You Code"?
Es la metodología recomendada por Sonar: en lugar de intentar corregir todo el legado de una vez, el equipo aplica el estándar de calidad solo al código nuevo o modificado. Con el tiempo, la proporción de código limpio crece naturalmente, sin proyectos de refactorización paralizantes.
¿Qué lenguajes analiza SonarQube?
Más de 30 lenguajes y tecnologías, incluidos Java, C#, JavaScript, TypeScript, Python, Go, PHP, Kotlin, Ruby, Scala, HTML y CSS. Las ediciones comerciales agregan lenguajes como C, C++, Objective-C, Swift, PL/SQL, T-SQL y ABAP, además de archivos de infraestructura como Terraform, Docker y Kubernetes.
¿SonarQube reemplaza la revisión de código?
No — elimina la parte mecánica de la revisión. Bugs, fallas de seguridad, duplicación y estándares de escritura pasan a verificarse automáticamente, liberando al revisor humano para discutir arquitectura, reglas de negocio y legibilidad.
¿SonarQube encuentra vulnerabilidades de seguridad?
Sí. Funciona como una herramienta de SAST, identificando vulnerabilidades y security hotspots en el código fuente. El taint analysis, disponible a partir de la Developer Edition, rastrea el camino de datos no confiables hasta el punto sensible, revelando la causa raíz de inyecciones SQL, XSS y fallas similares.
¿SonarQube analiza código generado por IA?
Sí. El código sugerido por asistentes de IA pasa exactamente por las mismas reglas de calidad y seguridad que el código escrito por el equipo, y el panel permite identificar qué proyectos contienen código generado por IA para seguir esas bases de cerca.
¿Cómo se integra SonarQube a mi pipeline de CI/CD?
Mediante scanners para Maven, Gradle, .NET, Ant, npm y línea de comandos, con integración a Jenkins, GitHub Actions, GitLab CI, Azure Pipelines y Bitbucket Pipelines. El resultado del análisis puede publicarse directamente en el pull request de GitHub, GitLab, Bitbucket o Azure DevOps.
¿Cuáles son los requisitos para instalar SonarQube Server?
Se requiere Java 17 (JRE o JDK) y una base de datos PostgreSQL, Microsoft SQL Server u Oracle — MySQL no es compatible. La instalación puede hacerse en Linux o Windows, con imágenes oficiales para Docker y Kubernetes, y el Elasticsearch incorporado exige algunos ajustes de kernel en el host.
¿Cómo comprar SonarQube en Brasil?
OSB Software se encarga del licenciamiento de SonarQube con facturación local y acompañamiento comercial en Brasil. Complete el formulario de esta página o hable con SofIA para recibir una propuesta dimensionada para su base de código.
¿Qué tipo de factura emite OSB para SonarQube?
OSB emite NFS-e (factura electrónica de servicios de Brasil) por imposición tributaria derivada de la decisión del STF que encuadró las operaciones con software en el ISS. La naturaleza jurídica de la operación es el suministro de una licencia de software, aunque el documento fiscal emitido sea de servicio.
¿Por qué comprar SonarQube con
OSB Software?
OSB Software es referencia en soluciones de tecnología, trabajando en alianza directa con los principales fabricantes del mercado para garantizar licencias 100% originales, seguridad y total conformidad para su negocio.
- Atención consultiva y especializada, realizada por profesionales que entienden sus necesidades.
- Procesos rápidos y seguros, desde el pago hasta la entrega de las licencias.
- Acompañamiento comercial dedicado, de la propuesta a la entrega y renovación de la licencia.
- Facturación flexible, con condiciones que se adaptan a su modelo de operación.
- Credibilidad comprobada, con miles de clientes atendidos en todo Brasil.
Elija OSB Software para adquirir SonarQube y garantice tecnología confiable, atención calificada y una experiencia de compra simple, transparente y sin complicaciones.
Contáctenos