O bug chegou à produção numa sexta à noite. O time para tudo, o rollback é feito às pressas e, na retrospectiva, alguém lembra que o problema estava no pull request revisado com pressa três dias antes. Com mais código sendo escrito, inclusive com ajuda de IA, a revisão manual não dá conta de tudo.
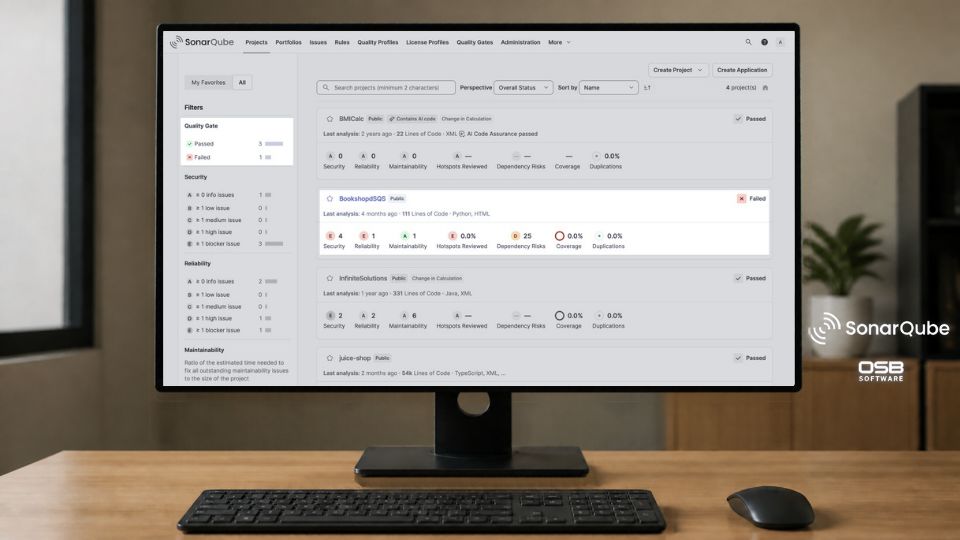
O SonarQube, da SonarSource, é uma solução de análise de código que verifica qualidade e segurança de forma automática. Ele está disponível como SonarQube Server, instalado pela própria empresa, e como SonarQube Cloud. Veja sete tipos de problema que ele ajuda a encontrar antes que virem incidente.
1. Bugs e problemas de manutenção
Código difícil de entender vira código que ninguém quer mexer, e cada mudança fica mais lenta e arriscada.
A análise estática examina o código sem executá-lo e aponta bugs, vulnerabilidades e trechos difíceis de manter. A cobertura passa de 40 linguagens, frameworks e plataformas de infraestrutura como código.
2. Vulnerabilidades escondidas no fluxo de dados
Uma falha de injeção raramente está em uma linha óbvia: ela aparece no caminho que um dado percorre por vários arquivos.
A análise de fluxo de dados (taint analysis) acompanha o caminho que dados não confiáveis percorrem no código para encontrar vulnerabilidades de injeção que não aparecem em uma leitura simples.
3. Senhas e chaves expostas no código
Uma chave de API esquecida no repositório obriga a trocar credenciais e limpar o histórico, isso se alguém perceber a tempo.
O SonarQube detecta segredos, como senhas, tokens e chaves de API, diretamente na IDE, no momento em que são escritos. Isso evita que cheguem ao repositório, onde exigiriam troca de credenciais e limpeza de histórico.
4. Erros em infraestrutura como código
Um erro em um arquivo de configuração de nuvem pode expor um ambiente inteiro, e esse tipo de arquivo muitas vezes nem passa por revisão de segurança.
A ferramenta também analisa arquivos de infraestrutura como código, como Terraform, Kubernetes e Ansible.
5. Riscos em dependências open source
Boa parte do software de hoje é código de terceiros. Uma biblioteca vulnerável entra no projeto com um simples comando de instalação.
No SonarQube Advanced Security, a análise de composição de software (SCA) identifica riscos em bibliotecas open source e gera SBOM (lista de componentes do software).
6. Código que não atende ao padrão da empresa
Cada time revisa de um jeito, e o padrão de qualidade depende de quem aprovou o pull request naquele dia.
Os quality gates definem condições que o código precisa cumprir para seguir no pipeline, como não ter novos problemas bloqueadores ou ter cobertura mínima de testes. O quality gate padrão, "Sonar way", foca no código novo, o que permite adotar a ferramenta em projetos antigos sem precisar corrigir tudo de uma vez. O SonarQube se integra a GitHub Actions, GitLab CI/CD, Azure DevOps e Bitbucket Pipelines.
7. Falta de evidência para auditorias
Quando o cliente ou o auditor pergunta como a empresa garante a segurança do código, "a gente revisa" não é uma resposta suficiente.
Os relatórios do SonarQube ajudam a demonstrar conformidade com padrões como OWASP, CWE, STIG, NIST SSDF e PCI DSS.
Para quem o SonarQube é indicado
- Equipes técnicas: desenvolvedores, tech leads, AppSec e DevOps.
- Compras e gestão: as decisões principais são o modelo de implantação (Server ou Cloud), a edição e a necessidade do Advanced Security para análise de dependências. O SonarQube também oferece recursos voltados à verificação de código gerado por IA.
Perguntas frequentes
É a verificação do código-fonte sem executá-lo, para encontrar bugs, vulnerabilidades e problemas de manutenção. É um conjunto de condições que define se o código está pronto para seguir no pipeline ou para ser lançado. Sim, pelo SonarQube for IDE, que aponta problemas em tempo real enquanto o desenvolvedor escreve.O que é análise estática de código?
O que é um quality gate?
O SonarQube funciona na IDE?
Como contratar o SonarQube no Brasil
A OSB Software pode ajudar a avaliar a edição, o licenciamento e as condições comerciais do SonarQube para a realidade da sua empresa. Fale com um especialista.