SonarQubeCódigo limpo, seguro e pronto para produção — a cada commit
Com o SonarQube, seus times entregam código limpo, seguro e sustentável desde o primeiro commit: análise estática para mais de 30 linguagens, detecção de vulnerabilidades e um Quality Gate que impede que problemas cheguem à produção. A OSB Software cuida do licenciamento, do faturamento no Brasil e do acompanhamento comercial.
O que é o SonarQube?
O SonarQube é a plataforma de qualidade e segurança de código da Sonar. Ele analisa automaticamente o código-fonte dos seus repositórios em busca de bugs, vulnerabilidades, pontos sensíveis de segurança e problemas de manutenibilidade, transformando cada análise em uma lista objetiva de correções — com explicação, exemplo de código e a localização exata do problema.
Está disponível como SonarQube Server (instalado na sua infraestrutura), SonarQube Cloud (SaaS) e SonarQube IDE (extensão gratuita para VS Code, IntelliJ, Visual Studio e Eclipse), acompanhando o código do editor ao pipeline de CI/CD. A OSB Software ajuda a dimensionar a edição e o volume de linhas de código ideais para a sua operação.
Qualidade e segurança medidas, não estimadas
Os indicadores que o SonarQube devolve para o time a cada análise.
Clean as You Code: qualidade sem mutirão de refatoração
O caminho que cada commit percorre até chegar à produção:
Escreve
O SonarQube IDE aponta os problemas dentro do editor, enquanto o código ainda está sendo escrito — antes mesmo do commit.
Analisa
A cada push, o scanner roda no pipeline de CI/CD e avalia bugs, vulnerabilidades, cobertura de testes e duplicação.
Revisa
O resultado é publicado no próprio pull request, comentado no GitHub, GitLab, Bitbucket ou Azure DevOps.
Quality Gate
Se o código novo não atende aos critérios, o gate reprova e o merge é bloqueado. Se atende, o fluxo segue sem atrito.
Entrega
O código chega à produção limpo, e o histórico do projeto mostra a evolução da qualidade release após release.
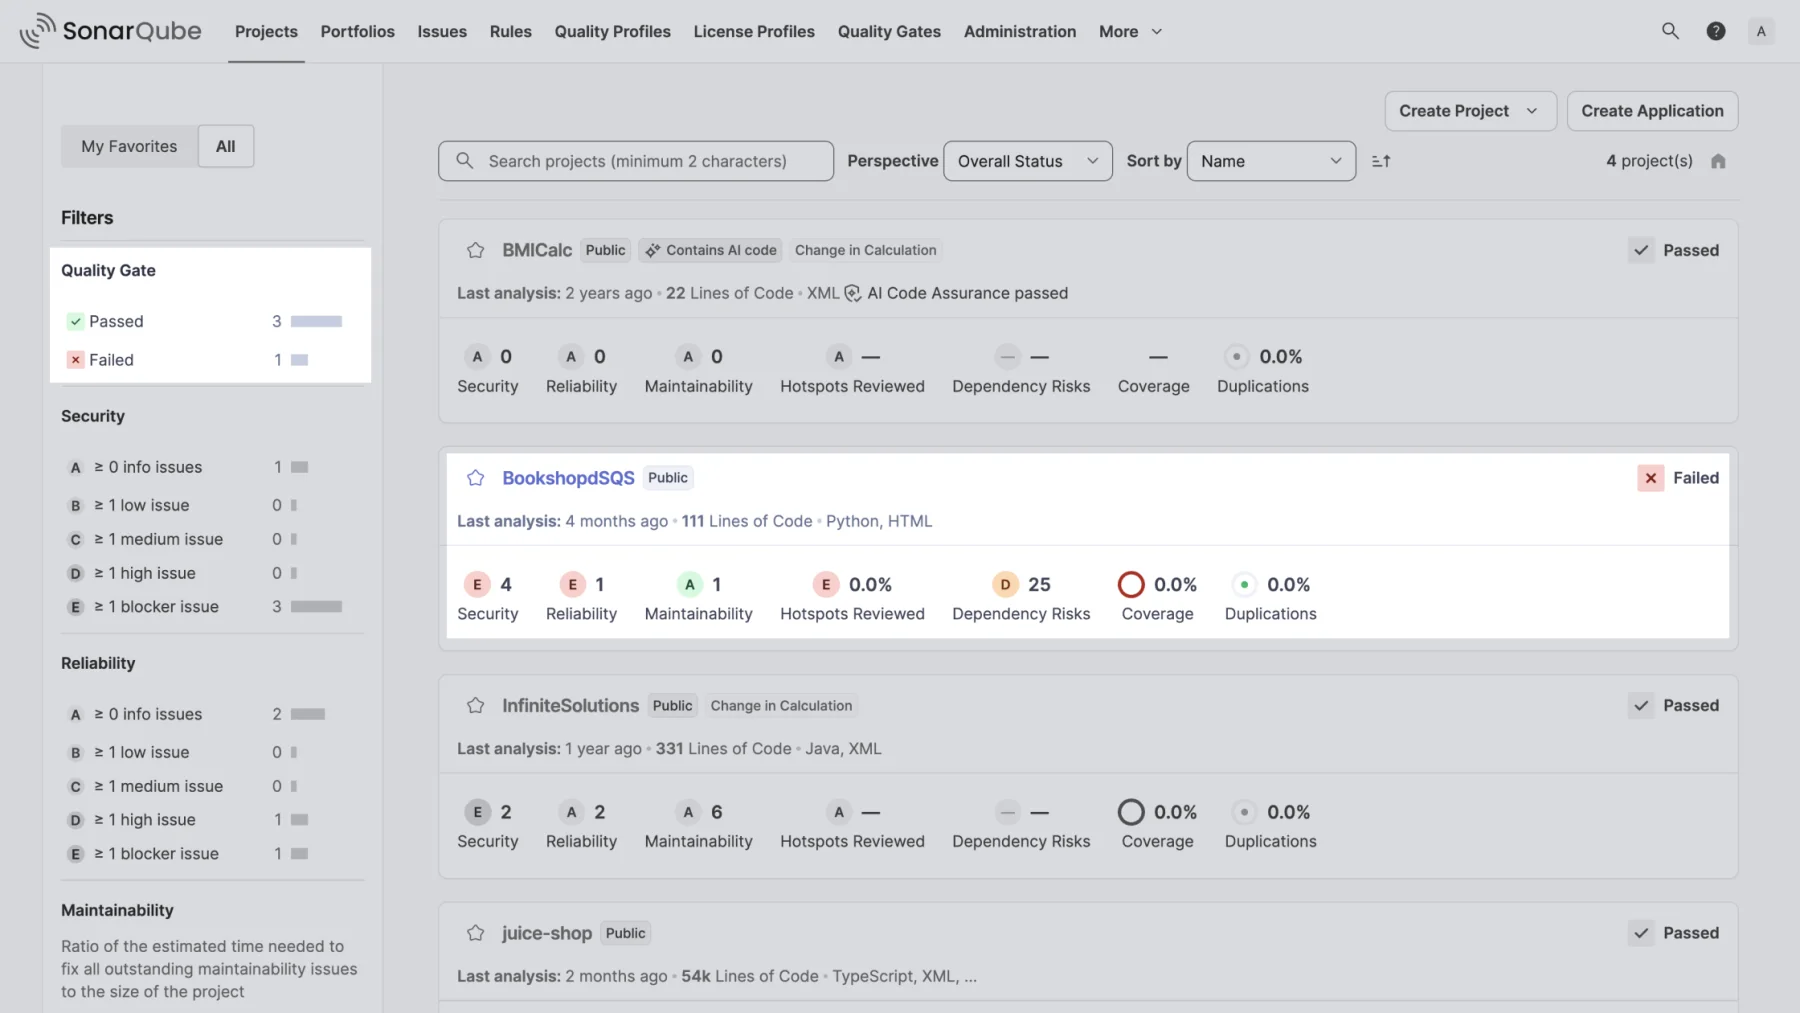
O painel que o seu time vai abrir todo dia
Todos os projetos, o status do Quality Gate e as notas de cada métrica em uma tela só — com filtros por severidade para atacar primeiro o que importa.
- Status Passed/Failed do Quality Gate projeto a projeto
- Filtros por segurança, confiabilidade e manutenibilidade
- Marcação dos projetos que contêm código gerado por IA
- Última análise, linguagens e tamanho da base em linhas de código
O SonarQube para cada frente da sua engenharia
A análise estática do SonarQube transforma percepção em número: bugs, code smells e dívida técnica deixam de ser opinião em code review e viram critério objetivo.
Análise Estática Contínua
Cada push é analisado automaticamente, sem depender de alguém lembrar de rodar a verificação.
Regras Explicadas
Toda issue traz o porquê, exemplos de código correto e incorreto e o link para a regra aplicada.
Dívida Técnica Estimada
O esforço de correção é convertido em tempo, o que permite priorizar refatorações com dados concretos.
Cobertura e Duplicação
Importe relatórios de cobertura de testes e acompanhe blocos duplicados que encarecem cada manutenção.
O SonarQube atua como SAST integrado ao fluxo de desenvolvimento, encontrando vulnerabilidades enquanto o código ainda está barato de corrigir.
Detecção de Vulnerabilidades
Injeções de SQL, XSS, deserialização insegura e outras falhas identificadas direto no código-fonte.
Taint Analysis
Rastreia o caminho de dados não confiáveis da entrada até o ponto sensível, expondo a causa raiz da falha.
Security Hotspots
Trechos sensíveis são separados para revisão humana, evitando alarme falso tratado como vulnerabilidade.
Padrões de Mercado
Regras mapeadas para OWASP Top 10, CWE Top 25 e PCI DSS, facilitando a evidência em auditorias.
Assistentes de IA aumentaram o volume de código — e o volume de revisão. O SonarQube aplica o mesmo critério ao que a IA escreve e ao que o time escreve.
Mesma Régua para Todo Código
Código sugerido por IA passa pelas mesmas regras de qualidade e segurança do restante do projeto.
Projetos com Código de IA
Identifique quais projetos contêm código gerado por IA e acompanhe a garantia de qualidade dessas bases.
Correções Assistidas
Sugestões de correção aceleram a resolução das issues sem tirar a decisão final do desenvolvedor.
Revisão que Escala
O gate automático segura o que a revisão manual não dá conta de acompanhar no ritmo atual de entrega.
O SonarQube entra no fluxo que o time já usa — do editor ao pipeline — sem exigir mudança de processo.
Decoração de Pull Requests
GitHub, GitLab, Bitbucket e Azure DevOps recebem o resultado da análise dentro do próprio PR.
Pipelines de CI/CD
Jenkins, GitHub Actions, GitLab CI, Azure Pipelines e outros, via scanners para Maven, Gradle, .NET e CLI.
SonarQube IDE
Extensão gratuita para VS Code, IntelliJ, Visual Studio e Eclipse, com as mesmas regras do servidor.
Análise de Branches
Branches de feature analisadas separadamente, com o Quality Gate aplicado só ao código novo.
Qual licença do SonarQube faz sentido para o seu time?
A escolha começa pelo modelo de entrega: Server, instalado na sua infraestrutura, ou Cloud, entregue como SaaS. Em ambos, o dimensionamento é por volume de linhas de código analisadas.
SonarQube Server
Instalado e operado na infraestrutura da sua empresa — on-premises ou em nuvem privada.
Developer Edition
Para times pequenos ou unidades de negócio rodando uma única instância.
Recomendada a partir de 100 mil linhas de código- Análise de branches e de pull requests
- Quality profiles e quality gates personalizados
- Detecção de vulnerabilidades de injeção
- Detecção de segredos no código
- AI Code Assurance e detecção de código gerado por IA
- Inclui C, C++, Objective-C, Swift, ABAP, T-SQL e PL/SQL
- Sincronização de regras com o SonarQube for IDE
Enterprise Edition
Para organizações maiores, com muitos times e projetos.
Recomendada a partir de 1 milhão de linhas de código- Tudo da Developer Edition
- Portfólios e Applications com agregação de vários projetos
- Relatórios de segurança, relatórios PDF de projeto e relatórios regulatórios
- Acrescenta Apex, COBOL, JCL, PL/I, RPG e VB6
- Single Sign-On (SAML), auto-provisionamento via SCIM e logs de auditoria
- Múltiplas instâncias de plataformas DevOps e integração com monorepo
- Regras priorizadas na definição do quality gate
- AI CodeFix
Data Center Edition
Para implantações críticas que exigem alta disponibilidade e escala horizontal.
Recomendada a partir de 20 milhões de linhas de código- Tudo da Enterprise Edition
- Redundância de componentes
- Resiliência de dados
- Escalabilidade horizontal
- Alto desempenho sob carga extrema
- Autoescala em cluster Kubernetes
SonarQube Cloud (SaaS)
Gerenciado pelo fabricante — sem servidor, banco de dados ou atualização para manter.
Team
Para quem quer recursos avançados de análise sem manter infraestrutura.
Projetos privados até 1,9 milhão de linhas de código- Análise ilimitada de branches e de pull requests
- Quality profiles e quality gates personalizados
- Número ilimitado de membros na organização
- Análise de projetos públicos sem limite de quantidade
- Vinculação com GitHub, Bitbucket Cloud, GitLab e Azure DevOps
- Importação automática e em massa de repositórios
Enterprise
Para organizações maiores que precisam de hierarquia corporativa e mais recursos.
Sem limite de linhas de código — ideal a partir de 5 milhões- Tudo do plano Team
- Hierarquia corporativa agrupando várias organizações
- Single Sign-On (SAML) e auto-provisionamento via SCIM
- Portfólios, relatórios de segurança e relatórios PDF de projeto
- Linguagens corporativas: ABAP, COBOL, RPG, PL/I e Apex
- Logs de auditoria e restrição por lista de IPs
- Onboarding de organizações a partir de múltiplas plataformas DevOps
O SonarQube IDE — extensão gratuita para VS Code, IntelliJ, Visual Studio e Eclipse — complementa qualquer uma das licenças: em Connected Mode ele sincroniza as regras e o Quality Gate definidos no Server ou no Cloud. O Community Build, gratuito e open source, cobre apenas a branch principal e não substitui as licenças comerciais.
Requisitos e Compatibilidade
Requisitos do SonarQube Server (instalado na sua infraestrutura) — no SonarQube Cloud não há ambiente para provisionar:
Integrações e ambientes suportados:
- Repositórios: GitHub, GitLab, Bitbucket (Cloud e Data Center) e Azure DevOps.
- CI/CD: Jenkins, GitHub Actions, GitLab CI, Azure Pipelines, Bitbucket Pipelines e outros via scanner de linha de comando.
- IDEs com o SonarQube IDE: Visual Studio Code, IntelliJ IDEA (e demais IDEs JetBrains), Visual Studio e Eclipse.
Pare de herdar dívida técnica: corrija antes do merge
A metodologia Clean as You Code concentra a atenção no código novo ou alterado. Em vez de exigir um mutirão para consertar anos de legado, o time mantém o padrão naquilo que escreve hoje — e a base melhora sozinha a cada release.
O Quality Gate funciona como o contrato de qualidade do time: se o código novo não atinge os critérios definidos (vulnerabilidades, cobertura de testes, duplicação, hotspots revisados), o pull request é reprovado automaticamente e o pipeline não segue.
Cada issue vem com explicação didática, exemplos de código correto e incorreto e o link para a regra aplicada — o desenvolvedor aprende enquanto corrige, sem depender de revisão manual para pegar o básico.
Com a decoração de pull requests no GitHub, GitLab, Bitbucket e Azure DevOps, o resultado da análise aparece dentro do próprio fluxo de revisão, sem exigir que o time troque de ferramenta.
Segurança de aplicação (SAST) dentro do fluxo de desenvolvimento
O SonarQube identifica vulnerabilidades e security hotspots com análise estática e taint analysis, rastreando o caminho de dados não confiáveis desde a entrada até o ponto sensível do código — a origem real de injeções de SQL, XSS e falhas semelhantes.
As regras são mapeadas para padrões reconhecidos pelo mercado, como OWASP Top 10, CWE Top 25 e PCI DSS, o que facilita evidenciar conformidade em auditorias internas e em homologações com clientes corporativos.
Governança para quem tem dezenas (ou centenas) de repositórios
Portfolios e Applications consolidam a saúde de vários projetos em uma visão única, com evolução histórica — a leitura que líderes de engenharia precisam para priorizar investimento técnico com dados, e não por percepção.
Nas edições Enterprise e Data Center, políticas de qualidade padronizadas, gestão fina de permissões e arquitetura em cluster sustentam operações com muitos times, muitas linhas de código e requisitos rígidos de disponibilidade.
Principais Dúvidas sobre o SonarQube
Quanto custa o SonarQube?
O licenciamento das licenças comerciais é dimensionado pelo volume de linhas de código analisadas e pela licença escolhida — no Server: Developer, Enterprise ou Data Center; no Cloud: Team ou Enterprise. A OSB Software prepara uma proposta personalizada depois de entender o tamanho da sua base de código — solicite pelo formulário ou fale com a SofIA.
Quais licenças do SonarQube a OSB comercializa?
No modelo auto-hospedado: SonarQube Server Developer Edition, Enterprise Edition e Data Center Edition. No modelo SaaS: SonarQube Cloud Team e SonarQube Cloud Enterprise.
O que é o SonarQube?
O SonarQube é a plataforma de qualidade e segurança de código da Sonar. Ele analisa automaticamente o código-fonte em busca de bugs, vulnerabilidades, security hotspots e problemas de manutenibilidade, apresentando o resultado em um painel com notas objetivas e uma lista de correções.
Qual a diferença entre SonarQube Server, SonarQube Cloud e SonarQube IDE?
O SonarQube Server é instalado na infraestrutura da sua empresa, com controle total sobre dados e ambiente. O SonarQube Cloud é a versão SaaS, sem servidor para manter. O SonarQube IDE é a extensão gratuita que leva as regras para dentro do editor (VS Code, IntelliJ, Visual Studio e Eclipse) — os três se complementam.
O SonarQube é gratuito?
O Community Build é gratuito e open source, com análise da branch principal e cobertura das linguagens mais populares. Recursos como análise de branches, decoração de pull requests, detecção de vulnerabilidades de injeção, portfólios e alta disponibilidade estão nas licenças comerciais — Developer, Enterprise e Data Center no Server; Team e Enterprise no Cloud.
Qual a diferença entre as licenças do SonarQube Server?
A Developer Edition adiciona análise de branches e de pull requests, detecção de vulnerabilidades de injeção e de segredos, AI Code Assurance e linguagens como C, C++, Objective-C, Swift, ABAP, T-SQL e PL/SQL. A Enterprise acrescenta portfólios, relatórios de segurança, PDF de projeto e regulatórios, linguagens como Apex, COBOL, JCL, PL/I, RPG e VB6, além de SSO por SAML, SCIM, logs de auditoria e AI CodeFix. A Data Center entrega alta disponibilidade em cluster, escalabilidade horizontal e autoescala em Kubernetes.
Qual a diferença entre o Cloud Team e o Cloud Enterprise?
O Team libera análise ilimitada de branches e pull requests, além de quality profiles e quality gates personalizados, para projetos privados de até 1,9 milhão de linhas de código. O Enterprise não tem limite de linhas de código e adiciona hierarquia corporativa entre organizações, SSO via SAML e SCIM, portfólios, relatórios e linguagens corporativas.
O que é o Quality Gate?
O Quality Gate é o conjunto de critérios que o código precisa atingir para ser aprovado — por exemplo, nenhuma vulnerabilidade nova, cobertura de testes mínima no código novo e duplicação abaixo de um limite. Quando o código não atende, a análise falha e o merge pode ser bloqueado automaticamente.
O que significa "Clean as You Code"?
É a metodologia recomendada pela Sonar: em vez de tentar corrigir todo o legado de uma vez, o time aplica o padrão de qualidade apenas ao código novo ou alterado. Com o tempo, a proporção de código limpo cresce naturalmente, sem projetos de refatoração paralisantes.
Quais linguagens o SonarQube analisa?
Mais de 30 linguagens e tecnologias, incluindo Java, C#, JavaScript, TypeScript, Python, Go, PHP, Kotlin, Ruby, Scala, HTML e CSS. As edições comerciais acrescentam linguagens como C, C++, Objective-C, Swift, PL/SQL, T-SQL e ABAP, além de arquivos de infraestrutura como Terraform, Docker e Kubernetes.
O SonarQube substitui a revisão de código?
Não — ele elimina a parte mecânica da revisão. Bugs, falhas de segurança, duplicação e padrões de escrita passam a ser checados automaticamente, liberando o revisor humano para discutir arquitetura, regra de negócio e legibilidade.
O SonarQube encontra vulnerabilidades de segurança?
Sim. Ele funciona como uma ferramenta de SAST, identificando vulnerabilidades e security hotspots no código-fonte. A taint analysis, disponível a partir da Developer Edition, rastreia o caminho de dados não confiáveis até o ponto sensível, revelando a causa raiz de injeções de SQL, XSS e falhas semelhantes.
O SonarQube analisa código gerado por IA?
Sim. O código sugerido por assistentes de IA passa exatamente pelas mesmas regras de qualidade e segurança do código escrito pelo time, e o painel permite identificar quais projetos contêm código gerado por IA para acompanhar essas bases de perto.
Como o SonarQube se integra ao meu pipeline de CI/CD?
Por meio de scanners para Maven, Gradle, .NET, Ant, npm e linha de comando, com integração a Jenkins, GitHub Actions, GitLab CI, Azure Pipelines e Bitbucket Pipelines. O resultado da análise pode ser publicado diretamente no pull request do GitHub, GitLab, Bitbucket ou Azure DevOps.
Quais são os requisitos para instalar o SonarQube Server?
É necessário Java 17 (JRE ou JDK) e um banco de dados PostgreSQL, Microsoft SQL Server ou Oracle — o MySQL não é suportado. A instalação pode ser feita em Linux ou Windows, com imagens oficiais para Docker e Kubernetes, e o Elasticsearch embarcado exige alguns ajustes de kernel no host.
Como comprar o SonarQube no Brasil?
A OSB Software cuida do licenciamento do SonarQube com faturamento em reais e acompanhamento comercial local. Preencha o formulário desta página ou fale com a SofIA para receber uma proposta dimensionada para a sua base de código.
Que tipo de nota fiscal a OSB emite para o SonarQube?
A OSB emite NFS-e (Nota Fiscal de Serviço Eletrônica) por imposição tributária decorrente da decisão do STF que enquadrou operações com software no ISS. A natureza jurídica da operação é fornecimento de licença de software de prateleira, mesmo que o documento fiscal emitido seja de serviço.
Por que comprar SonarQube com
a OSB Software?
A OSB Software é referência na oferta de soluções de tecnologia, atuando em parceria direta com os principais fabricantes do mercado para garantir licenças 100% originais, segurança e total conformidade para o seu negócio.
- Atendimento consultivo e especializado, feito por profissionais que entendem suas necessidades.
- Processos rápidos e seguros, desde o pagamento até a entrega das licenças.
- Acompanhamento comercial dedicado, da proposta à entrega e renovação da licença.
- Faturamento flexível, com condições que se adaptam ao seu modelo de operação.
- Credibilidade comprovada, com milhares de clientes atendidos em todo o Brasil.
Escolha a OSB Software para adquirir o SonarQube e garanta tecnologia confiável, atendimento qualificado e uma experiência de compra simples, transparente e sem complicações.
Entrar em Contato